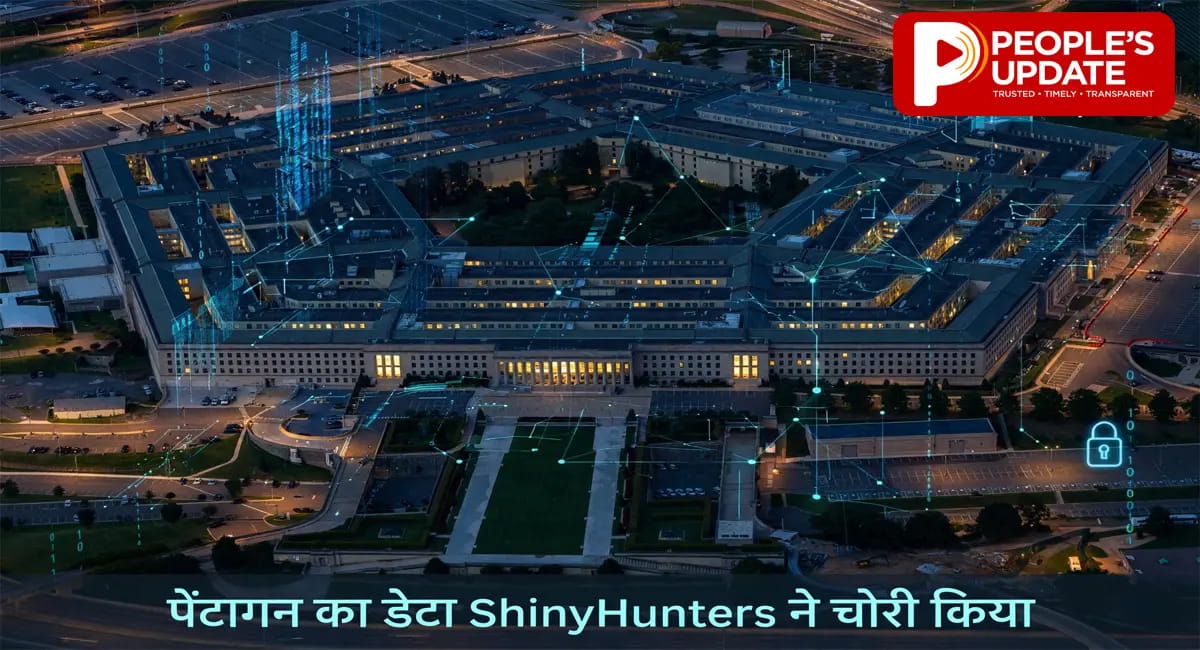
वॉशिंगटन।अमेरिका के रक्षा विभाग में बड़ा डेटा लीक सामने आया है। पेंटागन के मैनपावर डेटाबेस में सुरक्षा में चूक के कारण 30 लाख से ज्यादा लोगों की निजी जानकारी लीक हो गई है। एक अमेरिकी रक्षा अधिकारी के मुताबिक, इस डेटा ब्रीच में 27.6 लाख जीवित और 2.94 लाख मृत व्यक्तियों का रिकॉर्ड प्रभावित हुआ है। लीक हुई जानकारी में लोगों के Social Security Number (SSN), जन्मतिथि, कॉन्टैक्ट डिटेल और उनकी सैन्य व नागरिक नौकरियों से जुड़ी जानकारी शामिल है।
कब और कैसे हुआ डेटा लीक
रक्षा अधिकारी ने बताया कि ये अनधिकृत एक्सेस अक्टूबर 2025 से जुलाई 2026 के बीच हुआ। करीब 9 महीने तक हैकर्स को डेटा तक पहुंच मिली रही। जुलाई 2026 में जब इस खामी का पता चला तो इसे तुरंत ठीक किया गया। इस संबंध में एक अधिकारी ने कहा कि डिफेंस मैनपावर डेटा सेंटर (DMDC) के एक सिस्टम में कुछ अनधिकृत यूजर्स ने व्यक्तिगत जानकारी तक पहुंच बना ली थी। पता चलते ही DMDC ने इस खामी को दूर कर दिया। रिपोर्ट्स के मुताबिक, ये सारा डेटा एक फाइल-शेयरिंग सिस्टम में बिना Encryption के स्टोर किया गया था, जिसे बड़ी लापरवाही माना जा रहा है।
ChatGPT की सुरक्षा पर सवाल! फ्लोरिडा की अदालत पहुंचा OpenAI, नए AI मॉडल पर भी संकट
क्या है DMDC और क्या जानकारी लीक हुई
DMDC यानी Defense Manpower Data Center पेंटागन का मुख्य डेटाबेस है, जहां कर्मचारियों का रिकॉर्ड रखा जाता है। इसमें 6 करोड़ से ज्यादा लोगों का डेटा है, जिसमें शामिल हैं-एक्टिव-ड्यूटी और रिजर्व सैनिक-सिविलियन कर्मचारी, ठेकेदार व रिटायर्ड कर्मचारी, पूर्व सैनिक और सैन्य परिवारों के सदस्य हैं। CNN की रिपोर्ट के अनुसार, इस बार हैकर्स ने Occupational Specialty यानी सैनिकों के काम से जुड़ी संवेदनशील जानकारी भी एक्सेस की है, जिससे राष्ट्रीय सुरक्षा पर खतरा बढ़ गया है। इस ब्रीच की जानकारी सबसे पहले Military Times ने दी थी।
अभी तक क्या एक्शन लिया गया
पेंटागन अधिकारियों का कहना है कि फिलहाल इस बात का कोई सबूत नहीं मिला है कि लीक डेटा का गलत इस्तेमाल हुआ है। प्रभावित लोगों को 12 महीने की फ्री क्रेडिट मॉनिटरिंग और Identity Protection सर्विस दी जा रही है।
FBI के जॉब पोर्टल में भी सेंध
पेंटागन की घटना के साथ-साथ FBI भी अपने जॉब पोर्टल FBIJobs.gov में हुई एक अलग सेंधमारी की जांच कर रहा है। वहां भी कर्मचारियों के नाम, पते, SSN और जन्मतिथि जैसी जानकारी लीक होने की आशंका है। ABC News की खबर के मुताबिक FBI ने शुक्रवार को अपने स्टाफ के लिए एक इंटरनल अलर्ट जारी किया था। ये अलर्ट तब आया जब एक हैकर ग्रुप ने दावा किया कि उसने कर्मचारियों की निजी जानकारी निकाल ली है। इसमें नाम, घर का पता, पर्सनल और ऑफिशियल नंबर, सोशल सिक्योरिटी नंबर, जन्मतिथि और इमरजेंसी कॉन्टैक्ट जैसी डिटेल्स बताई जा रही हैं। FBI इस केस को ऐसे ट्रीट कर रहा है जैसे उसके सभी कर्मचारियों का डेटा लीक हो गया हो। जिन लोगों का डेटा प्रभावित हुआ है, उन्हें धीरे-धीरे नोटिफिकेशन भेजे जा रहे हैं। एजेंसी ने ये भी साफ किया है कि जिस सिस्टम में सेंध लगी वो अनक्लासिफाइड था, यानी उसमें कोई सीक्रेट फाइल नहीं थी।
ShinyHunters बोला - डेटा लीक नहीं करेंगे
इस पूरे मामले में कुख्यात हैकिंग ग्रुप ShinyHunters का नाम सामने आ रहा है। ग्रुप ने बाद में कहा कि वो इस डेटा को पब्लिश नहीं करेगा। न्यूयॉर्क टाइम्स और 404 Media को सोमवार को दिए बयान में ग्रुप ने कहा कि उनका मकसद पैसा वसूलना नहीं था। ग्रुप का कहना है, हमने पहले दिन से कहा है कि ये कोई फिरौती या जबरन वसूली का मामला नहीं है। इसके पीछे पैसों का कोई खेल नहीं है। ये हमने अपने बिजनेस को बचाने और हमारे खिलाफ फैल रही गलत खबरों को काउंटर करने के लिए किया था। अगर हम सीधे तरीके से बात करते तो शायद कोई सुनता भी नहीं।