
भारतीय सेना को सिर्फ हनी ट्रैप से नहीं, साइबर जासूसी और पैसों के लालच से भी खतरा, एयर चीफ मार्शल ने बताया बचाव का तरीका
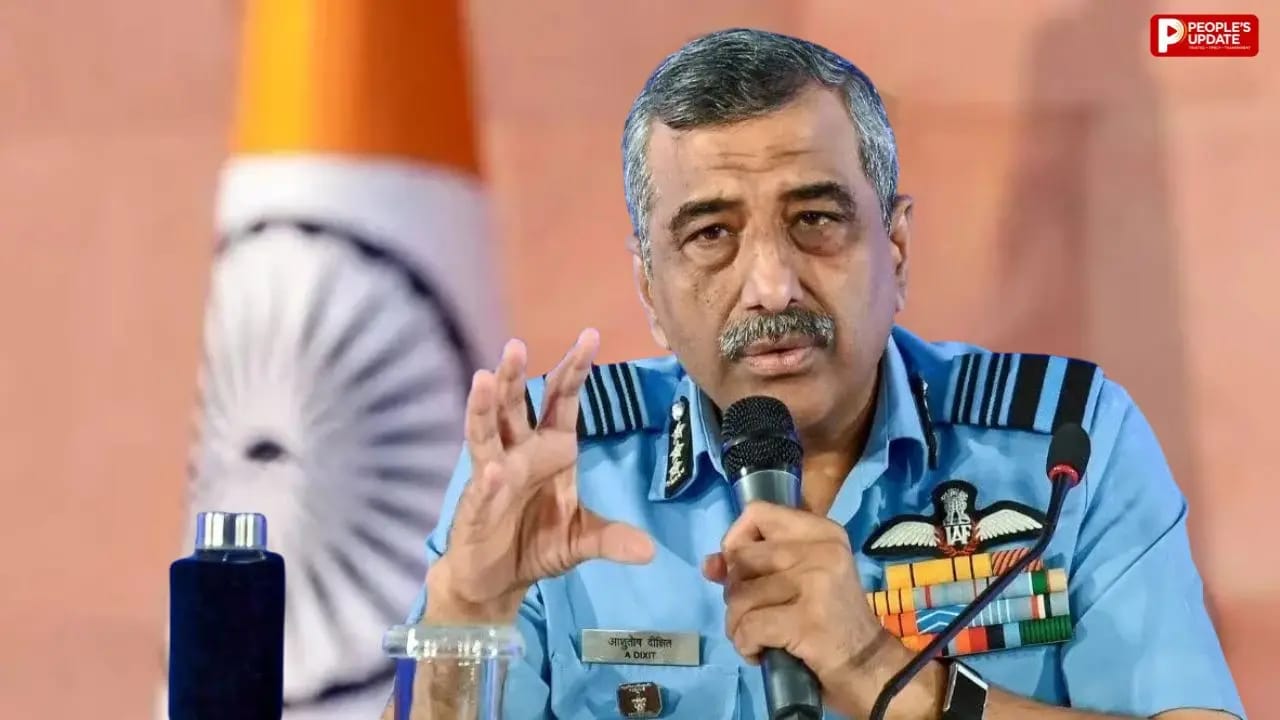
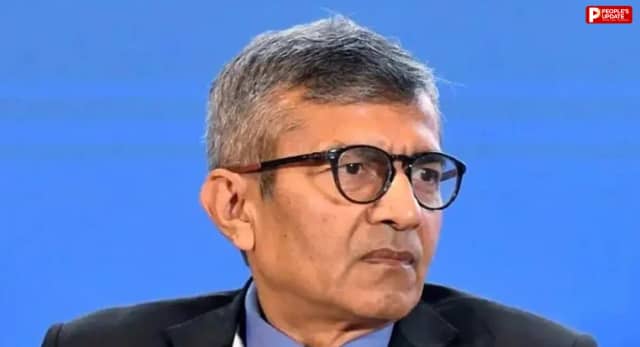
भारतीय सेना में हनी ट्रैप अब जासूसी का अकेला तरीका नहीं रहा। विदेशी खुफिया एजेंसियां साइबर जासूसी और पैसों का लालच इस्तेमाल कर रही हैं। मल्टी लेवल मार्केटिंग और अवैध कर्ज भी इसके नए माध्यम हैं। भारतीय वायु सेना प्रमुख एयर चीफ मार्शल आशुतोष दीक्षित ने ये जानकारी दी। उन्होंने कहा कि विदेशी एजेंसियां अब सैन्यकर्मियों को निशाना बना रही हैं। सरकारी प्रयोगशालाओं और निजी रक्षा कंपनियों से जुड़े कर्मचारी भी निशाने पर हैं।
सोशल मीडिया पर दोस्ती और प्रेम संबंध बनाना इसका एक तरीका है। लेकिन जासूसी का नेटवर्क इससे कहीं ज्यादा बड़ा हो चुका है। इसमें साइबर हमले और अंदरूनी लोगों से खतरे भी शामिल हैं। सवाल है कि विदेशी एजेंसियां भारतीय सुरक्षा तंत्र तक कैसे पहुंचती हैं? सेना अपने कर्मचारियों और गोपनीय सूचनाओं को कैसे सुरक्षित रखती है?
हनी ट्रैप से आगे बढ़ी सेना में जासूसी
नई दिल्ली में ANI नेशनल सिक्योरिटी समिट 3.0 आयोजित हुई। सोमवार को इस कार्यक्रम में एयर चीफ मार्शल आशुतोष दीक्षित ने संबोधन दिया। उन्होंने रक्षा क्षेत्र में विदेशी एजेंसियों की गतिविधियों पर चिंता जताई। उनके मुताबिक, हनी ट्रैप पूरी जासूसी व्यवस्था का एक हिस्सा है।
उन्होंने बताया कि विदेशी एजेंसियां कई दूसरे रास्ते भी अपना रही हैं। इनमें साइबर जासूसी और आर्थिक लालच प्रमुख हैं। मल्टी लेवल मार्केटिंग योजनाओं का भी इस्तेमाल किया जा रहा है। इसके अलावा अवैध कर्ज देने वाले नेटवर्क सक्रिय हैं। इन तरीकों से लोगों को अपने जाल में फंसाया जाता है।
Air Marshal Ashutosh Dixit: कौन हैं आशुतोष दीक्षित, जिन्हें मिली वायुसेना प्रमुख की जिम्मेदारी?
हनी ट्रैप अब भरोसा बनाने का तरीका
पहले हनी ट्रैप में दोस्ती और प्रेम संबंध बनाए जाते थे। इसके बाद निजी तस्वीरों से ब्लैकमेल करने की कोशिश होती थी। अब यह तरीका ज्यादा योजनाबद्ध तरीके से इस्तेमाल हो रहा है। विदेशी एजेंट पहले व्यक्ति की निजी परिस्थितियों को समझते हैं। फिर उसी कमजोरी के आधार पर संपर्क बढ़ाते हैं।
सोशल मीडिया इस काम का एक बड़ा माध्यम बन गया है। फेसबुक और व्हाट्सएप के जरिए सैन्यकर्मियों से संपर्क किया जाता है। शुरुआत सामान्य बातचीत से होती है। बाद में बातचीत निजी और संवेदनशील मुद्दों तक पहुंच जाती है। इसके बाद गोपनीय सूचनाएं हासिल करने की कोशिश होती है।
साइबर जासूसी में फोन बन रहे निशाना
एयर चीफ ने बताया कि भारतीय सेना के मुख्य संचार नेटवर्क एयर-गैप्ड हैं। इसका मतलब है कि ये नेटवर्क सार्वजनिक इंटरनेट से अलग रखे गए हैं। इसलिए बाहरी हमलावर सीधे इन नेटवर्क तक आसानी से नहीं पहुंच सकते। लेकिन इससे साइबर जासूसी का खतरा पूरी तरह खत्म नहीं होता।
विदेशी एजेंसियां अब सिस्टम चलाने वाले कर्मचारियों को निशाना बना रही हैं। उनके मोबाइल फोन और लैपटॉप तक पहुंचने की कोशिश होती है। इसके जरिए संवेदनशील जानकारियां हासिल की जा सकती हैं। एयर चीफ ने इसे इनसाइडर थ्रेट यानी अंदरूनी खतरा बताया।
एयर चीफ ने क्या बताया सुरक्षा का तरीका
एयर चीफ मार्शल आशुतोष दीक्षित ने कहा कि हमारे नेटवर्क एयर-गैप्ड हैं, इसलिए कोई उन पर साइबर हमला नहीं कर सकता। लेकिन इनसाइडर थ्रेट पैदा हो रहा है और हमें इसकी जानकारी है। हमने इसके लिए कुछ तकनीकी और संस्थागत समाधान पहले ही लागू कर दिए हैं।"
उनके बयान का मुख्य संदेश नेटवर्क सुरक्षा से जुड़ा है। केवल तकनीकी सुरक्षा पर्याप्त नहीं है। सिस्टम इस्तेमाल करने वाले कर्मचारियों की सतर्कता भी जरूरी है। अंदरूनी जानकारी तक पहुंच रखने वाले लोगों पर सुरक्षा निगरानी महत्वपूर्ण है।
GravityRAT से भी साइबर जासूसी का खतरा
लुकआउट की 12 नवंबर 2026 की रिपोर्ट के मुताबिक, पाकिस्तान से जुड़े साइबर समूह भारतीय रक्षा कर्मियों को निशाना बना रहे हैं। इनमें SpaceCobra और Cosmic Leopard नाम के समूह शामिल बताए गए हैं। रिपोर्ट में GravityRAT नाम के मैलवेयर का भी जिक्र है।
मैलवेयर ऐसा सॉफ्टवेयर होता है, जो डिवाइस को नुकसान पहुंचा सकता है। इसका इस्तेमाल जानकारी चुराने के लिए भी किया जा सकता है। रिपोर्ट के मुताबिक, नकली भर्ती वेबसाइटों के जरिए लोगों को निशाना बनाया जाता है। इन वेबसाइटों पर विदेशी रक्षा कंपनियों के नाम और लोगो इस्तेमाल होते हैं।
नौकरी की तलाश में कर्मचारी ऐसी वेबसाइटों पर पहुंच सकते हैं। वहां संदिग्ध फाइल डाउनलोड करने के लिए कहा जाता है। इसके बाद मोबाइल या कंप्यूटर की सुरक्षा प्रभावित हो सकती है। रिपोर्ट में संपर्क, कॉल लॉग और दूसरी निजी जानकारियों की चोरी का उल्लेख है।
लुकआउट के मुताबिक, पिछले 12 महीनों में भारत के 14 डिवाइस पर गतिविधियां दर्ज हुईं। यह जानकारी रक्षा क्षेत्र की साइबर सुरक्षा को लेकर चिंता बढ़ाती है।
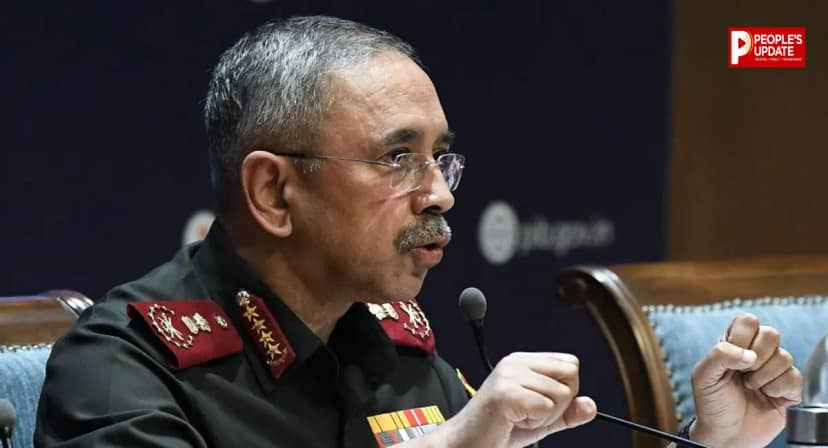
अब सीमा ही नहीं, पूरा देश होगा निशाने पर! CDS जनरल सुब्रमणि की चेतावनी- कोई सुरक्षित नहीं
फर्जी ईमेल से भी हो सकती है जासूसी
सोर्स में 6 फरवरी 2026 की एक साइबर चेतावनी का भी उल्लेख है। यह चेतावनी भारत सरकार के साइबर स्वच्छता केंद्र (CERT-In) ने जारी की थी। इसमें SyncFuture या Blackmoon नाम के अभियान की जानकारी दी गई थी।
इस अभियान में आयकर विभाग के नाम से फर्जी ईमेल भेजे जाते हैं। ईमेल के साथ संदिग्ध फाइलें भेजी जाती हैं। इन्हें खोलने पर कंप्यूटर में मैलवेयर सक्रिय हो सकता है। इसके जरिए हमलावर लंबे समय तक सिस्टम तक पहुंच बनाए रख सकते हैं।
इस तरह के हमले पहचानना मुश्किल हो सकता है। इसमें वैध सॉफ्टवेयर का भी दुरुपयोग किया जाता है। इसलिए कर्मचारियों को ईमेल और फाइलों की जांच जरूरी है। संदिग्ध संदेशों से दूरी बनाना भी सुरक्षा का हिस्सा है।
लोन और MLM से कैसे फंसते हैं कर्मचारी
एयर चीफ मार्शल आशुतोष दीक्षित ने आर्थिक लालच का भी जिक्र किया। उन्होंने मल्टी लेवल मार्केटिंग और अवैध कर्ज देने वालों को सक्रिय बताया। विदेशी एजेंसियां इन माध्यमों से लोगों को प्रभावित करने की कोशिश करती हैं।
आर्थिक परेशानी में फंसे कर्मचारी ऐसे जाल में आ सकते हैं। शुरुआत में उन्हें कर्ज या अतिरिक्त कमाई का लालच दिया जा सकता है। बाद में उनसे संवेदनशील जानकारी मांगी जा सकती है। इसके बदले पैसे देने का प्रस्ताव भी रखा जा सकता है।
यह तरीका हनी ट्रैप से अलग है। इसमें निजी संबंध बनाने की जरूरत नहीं पड़ती। आर्थिक जरूरत को ही जासूसी का रास्ता बनाया जाता है। इसलिए कर्मचारियों की आर्थिक और व्यक्तिगत सुरक्षा भी महत्वपूर्ण है।
निजी रक्षा कंपनियों को भी चेतावनी
भारतीय रक्षा क्षेत्र में निजी कंपनियां भी महत्वपूर्ण भूमिका निभाती हैं। ये कंपनियां सरकारी संस्थानों और रक्षा परियोजनाओं के साथ काम करती हैं। इनके कर्मचारियों के पास कई महत्वपूर्ण जानकारियां हो सकती हैं। इसलिए उनकी साइबर सुरक्षा भी जरूरी है।
एयर चीफ ने निजी रक्षा ठेकेदारों को लेकर भी जानकारी दी। उन्होंने बताया कि सुरक्षा सलाह देने के लिए समर्पित एजेंसी मौजूद है। यह एजेंसी निजी क्षेत्र के कर्मचारियों को नेटवर्क सुरक्षा के बारे में सलाह देती है।
भारतीय वायु सेना प्रमुख एयर चीफ मार्शल आशुतोष दीक्षित ने कहा कि हमारे पास एक समर्पित एजेंसी है जो निजी क्षेत्र के लोगों को उनके नेटवर्क के सुरक्षित उपयोग के बारे में सलाह देती है। यदि निजी कंपनियां और उनके कर्मचारी इन दिशा-निर्देशों का पालन करें, तो हम अधिकांश खतरों से सुरक्षित रह सकते हैं।
निजी कंपनियों के लिए सही सॉफ्टवेयर का इस्तेमाल जरूरी है। कर्मचारियों को सुरक्षा दिशा-निर्देशों का पालन करना चाहिए। इससे गोपनीय जानकारियों तक अनधिकृत पहुंच का खतरा घट सकता है।
हाल के मामलों ने बढ़ाई चिंता
सोर्स में 2026 के कई जासूसी मामलों का उल्लेख किया गया है। दिल्ली में एक रक्षा अधिकारी की गिरफ्तारी का जिक्र है। उन पर संवेदनशील ऑपरेशनल जानकारी साझा करने का आरोप लगाया गया। उन पर सहकर्मी के मोबाइल में मैलवेयर डालने की कोशिश का भी आरोप है।
अक्टूबर 2026 में आंध्र प्रदेश पुलिस ने नौसेना से जुड़े लोगों को गिरफ्तार किया। इनमें 31 वर्षीय नाविक प्रदीप मुखर्जी और एक कॉन्ट्रैक्ट ड्राइवर शामिल बताए गए। आरोप है कि पाकिस्तानी महिला एजेंट ने मुखर्जी से ऑनलाइन संपर्क किया था। बाद में उनसे नौसेना से जुड़ी जानकारी मांगी गई।
सोर्स में जम्मू-कश्मीर पुलिस की एक कार्रवाई का भी उल्लेख है। इसमें सेना अधिकारी की पत्नी के खिलाफ मामला दर्ज होने की जानकारी है। उन पर चीन से जुड़े खुफिया नेटवर्क को जानकारी देने का आरोप था। नवंबर 2026 में पंजाब पुलिस ने पूर्व सैनिक राजबीर सिंह को गिरफ्तार किया। उन पर सेवा के दौरान पाकिस्तानी एजेंसी को जानकारी भेजने का आरोप लगाया गया।
जासूसी के मामलों में जांच जारी
इन घटनाओं से रक्षा सुरक्षा के सामने मौजूद चुनौतियां सामने आती हैं। हालांकि, गिरफ्तारी और आरोप लगने से अपराध साबित नहीं होता। संबंधित मामलों में जांच और कानूनी प्रक्रिया महत्वपूर्ण है। किसी व्यक्ति की दोषसिद्धि अदालत के फैसले के बाद ही मानी जाती है।
विदेशी एजेंसियों के तरीकों में लगातार बदलाव हो रहा है। इसलिए सुरक्षा व्यवस्था को भी समय के साथ मजबूत करना जरूरी है। केवल नेटवर्क को इंटरनेट से अलग रखना पर्याप्त नहीं है। कर्मचारियों की सतर्कता और संस्थागत निगरानी भी जरूरी है।
यह खबर क्यों जरूरी है
देश की रक्षा केवल सीमाओं पर तैनात जवानों से नहीं होती। गोपनीय सूचनाओं और सैन्य संचार नेटवर्क की सुरक्षा भी उतनी जरूरी है। विदेशी एजेंसियां कर्मचारियों की निजी और आर्थिक कमजोरियों का फायदा उठा सकती हैं। इसलिए सेना के साथ निजी रक्षा कंपनियों की जिम्मेदारी भी बढ़ती है। यह मामला डिजिटल सुरक्षा, व्यक्तिगत सतर्कता और संस्थागत निगरानी का महत्व समझाता है।