
नंबर क्लोनिंग और साइबर फ्रॉड रोकने के लिए बिना एक्टिव SIM नहीं चलेगा अकाउंट, 1 जनवरी 2027 से WhatsApp-Telegram के लिए SIM Binding अनिवार्य
दूरसंचार विभाग (DoT) 1 जनवरी, 2027 से प्रमुख मैसेजिंग ऐप्स के लिए 'सिम बाइंडिंग' (SIM binding) अनिवार्य करने जा रहा है। इस नियम के लागू होने के बाद वॉट्सऐप और टेलीग्राम जैसे मैसेजिंग ऐप्स को उपयोगकर्ता के डिवाइस में लगे एक सक्रिय फिजिकल सिम कार्ड से लगातार जुड़ा रहना होगा। यह कदम भारतीय मोबाइल नंबरों के क्लोन बनने, निष्क्रिय होने या उनके दुरुपयोग से जुड़े साइबर फ्रॉड को रोकने के लिए उठाया गया है। यह टेलीकॉम साइबर सुरक्षा नियमों (Telecom Cyber Security Rules) के तहत जारी निर्देशों का हिस्सा है।
SIM बाइंडिंग एक ऐसी प्रक्रिया है जो मैसेजिंग अकाउंट को उसके रजिस्टर्ड मोबाइल नंबर से जुड़े एक्टिव SIM कार्ड या eSIM प्रोफाइल से लिंक रखती है। प्रस्तावित नियम के तहत, मैसेजिंग प्लेटफॉर्म को यह सुनिश्चित करना होगा कि जिस डिवाइस पर एप्लिकेशन चल रही है, उसमें संबंधित SIM लगी हो और एक्टिव हो। अभी यूजर आमतौर पर अकाउंट रजिस्टर करते समय या नंबर बदलते समय वन-टाइम पासवर्ड (OTP) के जरिए अपने मोबाइल नंबर को वेरिफाई करते हैं। एक बार वेरिफाई हो जाने के बाद, अगर फोन से ओरिजिनल SIM निकाल भी दी जाए, तो भी अकाउंट काम करता रहता है। यूजर रजिस्टर्ड SIM को डिवाइस में रखे बिना भी Wi-Fi, कंप्यूटर, वेब ब्राउजर और अन्य डिवाइस के जरिए मैसेजिंग सेवाओं का इस्तेमाल कर सकते हैं।
SIM बाइंडिंग कब से लागू होगी
दूरसंचार विभाग (DoT) ने 28 नवंबर, 2025 को टेलीकॉम साइबर सिक्योरिटी रूल्स, 2024 (संशोधित) के तहत निर्देश जारी किए। इन निर्देशों के अनुसार, ऐप-आधारित संचार सेवाओं को निरंतर SIM बाइंडिंग (continuous SIM बाइंडिंग) लागू करना जरूरी है। शुरुआती निर्देशों में वेब सेशन के लिए समय-समय पर लॉगआउट करने की शर्त भी शामिल थी। इसके तहत प्लेटफॉर्म को यूजर को हर छह घंटे में कम से कम एक बार लॉगआउट करना था, जिसके बाद यूजर को QR कोड के जरिए अपने अकाउंट को फिर से लिंक करना पड़ता।
तकनीकी कारणों से समय सीमा बढ़ाई गई
हालांकि, इंडस्ट्री की तरफ से मिली प्रतिक्रियाओं और मैसेजिंग प्लेटफॉर्म तथा Apple द्वारा जताई गई तकनीकी चिंताओं के बाद, इस नियम को लागू करने की समय-सीमा बढ़ाकर 31 दिसंबर, 2026 कर दी गई। उम्मीद है कि यह नियम 1 जनवरी, 2027 से लागू हो जाएगा। बाद में हर छह घंटे में अनिवार्य रूप से लॉगआउट करने वाले नियम की जगह 'जोखिम-आधारित' (risk-based) दृष्टिकोण अपना लिया गया। इससे प्लेटफॉर्म को वेब सेशन से जुड़े जोखिमों का आकलन करने की ज़्यादा छूट मिलती है और साथ ही धोखाधड़ी का संदेह होने पर वे तुरंत सेशन को बंद भी कर सकते हैं। इसलिए, नई SIM बाइंडिंग व्यवस्था 1 जनवरी, 2027 से लागू होने के लिए तय की गई है।
किन मैसेजिंग प्लेटफॉर्म पर असर पड़ेगा
शुरुआती निर्देशों में वॉट्सऐप, टेलीग्राम, स्नैपचैट, अराट्टई, शेयरचैट, जोश, जियोचैट और सिग्नल शामिल हैं। ये सेवाएं उपयोगकर्ताओं की पहचान करने या सेवा देने के लिए भारतीय मोबाइल नंबरों का उपयोग करती हैं। ये ऐप-आधारित संचार सेवाओं की श्रेणी में आती हैं, जिन्हें 'टेलीकम्युनिकेशन आइडेंटिफायर यूजर एंटिटीज' भी कहा जाता है। वॉट्सऐप और टेलीग्राम सबसे प्रमुख प्लेटफॉर्म हैं, जिन पर इसका असर पड़ेगा। दोनों ही प्लेटफॉर्म 'मल्टी-डिवाइस मैसेजिंग' को सपोर्ट करते हैं। इससे उपयोगकर्ता अपने मुख्य स्मार्टफोन पर पूरी तरह निर्भर रहे बिना, वेब और डेस्कटॉप एप्लिकेशन के जरिए अपने अकाउंट का इस्तेमाल कर सकते हैं।
मल्टी डिवाइस फैसेलिटी ऐप पर सबसे ज्यादा असर
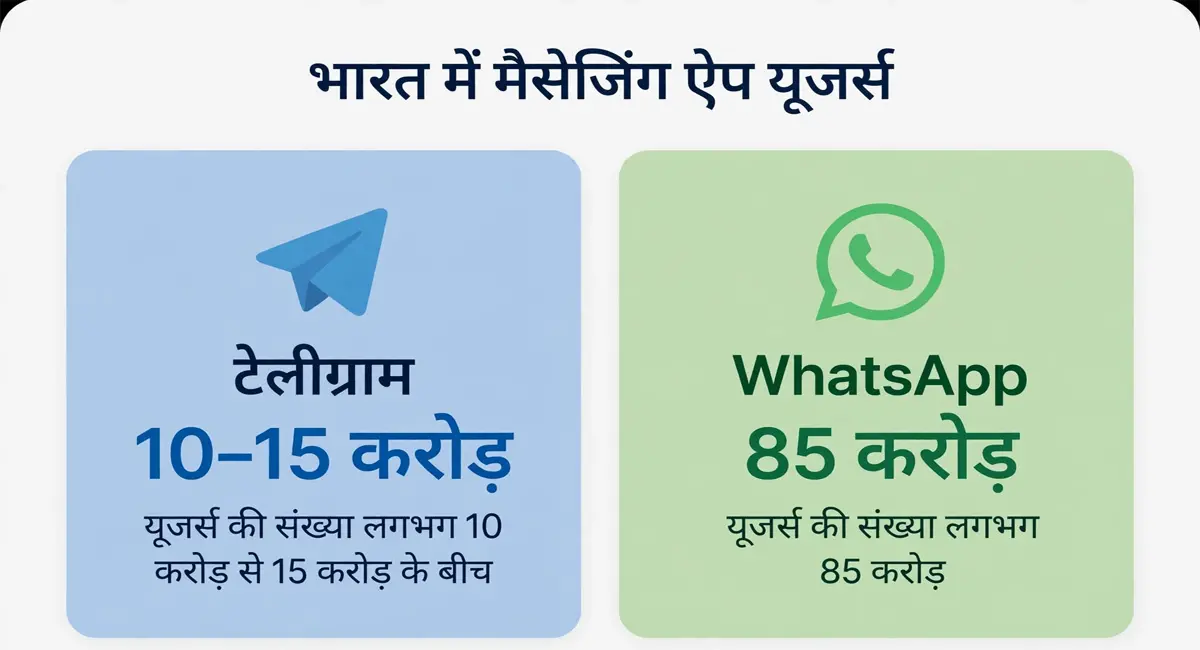
भारत में वॉट्सऐप के लगभग 50 करोड़ उपयोगकर्ता हैं। इसके व्यापक इस्तेमाल और मल्टी-डिवाइस सुविधा के कारण, इस पर सबसे ज्यादा असर पड़ने की संभावना है। टेलीग्राम के बड़े चैनल और ग्रुप्स को देखते हुए यह बदलाव उन उपयोगकर्ताओं के लिए भी काफी मायने रखता है जो बातचीत करने और जानकारी साझा करने के लिए इस प्लेटफॉर्म पर निर्भर हैं। अराट्टई, शेयरचैट, जोश और जियोचैट जैसे घरेलू प्लेटफॉर्म भी इन शुरुआती निर्देशों के दायरे में आते हैं।
प्लेटफॉर्म अलग-अलग तरीके से लागू कर सकते हैं
अलग-अलग प्लेटफॉर्म पर इसे लागू करने का तकनीकी तरीका अलग-अलग हो सकता है। कुछ प्लेटफॉर्म समय-समय पर सिम-स्टेटस की जांच कर सकते हैं, जबकि कुछ अन्य तरीके अपना सकते हैं ताकि यह सुनिश्चित हो सके कि डिवाइस में रजिस्टर्ड सिम अभी भी एक्टिव है। हालांकि, ऐसा जरूरी नहीं है कि तय समय-सीमा खत्म होते ही अकाउंट अपने आप काम करना बंद कर दें। नए नियमों को लागू करने के लिए, प्लेटफॉर्म्स को पहले जरूरी तकनीकी व्यवस्था करनी होगी।
स्मार्टफोन पर SIM binding कैसे काम करेगी
सिम बाइंडिंग के तहत मैसेजिंग एप्लिकेशन को यह वेरिफाई करना होगा कि रजिस्टर्ड भारतीय मोबाइल नंबर से जुड़ा सिम डिवाइस में मौजूद और एक्टिव है। जो यूजर अपनी रजिस्टर्ड सिम अपने मुख्य स्मार्टफोन में ही रखते हैं, उन पर इस बदलाव का रोजमर्रा के इस्तेमाल में बहुत कम असर पड़ेगा। हालांकि, जो लोग अपना अकाउंट रजिस्टर करने के बाद सिम निकाल लेते हैं, उन्हें कुछ पाबंदियों का सामना करना पड़ सकता है। ऐसी स्थिति में, उन्हें तब तक इंतजार करना पड़ सकता है जब तक कि वे सही सिम वापस न लगा लें और जरूरी वेरिफिकेशन पूरा न कर लें।
वाईफाई यूजर्स पर पड़ सकता है असर
यह नियम उन यूजर्स पर भी लागू होगा जो मुख्य रूप से वाई-फाई (Wi-Fi) से मैसेजिंग एप्लिकेशन का इस्तेमाल करते हैं। अगर किसी स्मार्टफोन में रजिस्टर्ड सिम नहीं है और वह सिर्फ वाई-फाई से जुड़ा है तो हो सकता है कि यूजर को पहले की तरह सभी सुविधाएं न मिलें।
डुअल सिम वालों को करना होगा यह बदलाव
डुअल-सिम (dual-SIM) वाले यूजर्स को यह सुनिश्चित करना होगा कि उनके मैसेजिंग अकाउंट से जुड़ी सिम या ई-सिम (eSIM) प्रोफाइल डिवाइस में एक्टिव रहे। अगर डिवाइस में कोई दूसरी सिम लगी है, लेकिन वह रजिस्टर्ड नंबर से जुड़ी नहीं है, तो ऐप काम नहीं करेगा।
भारतीय सिम वाले यूजर्स विदेश जाते हैं तो
जो यूजर अपना भारतीय नंबर इस्तेमाल करते रहते हैं, उन्हें विदेश यात्रा के दौरान भी मैसेजिंग सर्विस इस्तेमाल करने में कोई दिक्कत नहीं आनी चाहिए। आधिकारिक बयानों के अनुसार, रोमिंग (roaming) का इस पर कोई असर नहीं पड़ेगा, बशर्ते भारतीय सिम डिवाइस में लगा रहे। लेकिन, अगर आप भारतीय सिम निकाल देते हैं और सिर्फ विदेशी सिम का इस्तेमाल करते हैं, तो आपके मैसेजिंग अकाउंट तक पहुंचने में रुकावट आ सकती है।
सरकार ने क्यों लागू की सिम बाइंडिंग
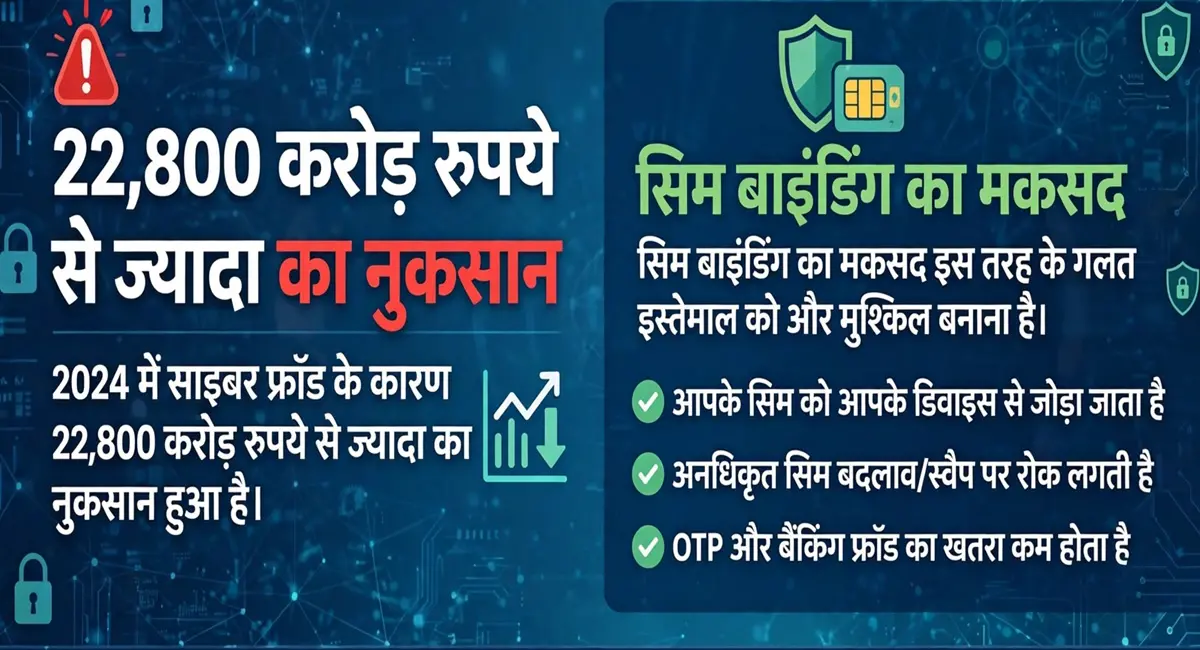
सरकार ने सिम बाइंडिंग को एक साइबर सुरक्षा उपाय के रूप में लागू किया है, ताकि भारतीय मोबाइल नंबरों से जुड़े मैसेजिंग अकाउंट्स के गलत इस्तेमाल को रोका जा सके। मौजूदा सिस्टम में, यूजर OTP के जरिए अपना नंबर वेरिफाई कर सकते थे और ओरिजिनल सिम निकाल देने के बाद भी अपने अकाउंट का इस्तेमाल जारी रख सकते थे। इससे अकाउंट्स को भारत के बाहर से भी शुरुआती वेरिफिकेशन के काफी समय बाद तक एक्सेस किया जा सकता था। इस कमी का फायदा उठाकर फिशिंग, किसी और का रूप धरने (impersonation), इन्वेस्टमेंट फ्रॉड, लोन स्कैम और 'डिजिटल अरेस्ट' जैसे फ्रॉड किए जाते रहे हैं।
राष्ट्रीय सुरक्षा से जुड़े पहलू भी शामिल हैं इसमें
राष्ट्रीय सुरक्षा के नजरिए से इसका मुख्य उद्देश्य दूर-दराज के इलाकों या सीमा पार से होने वाले साइबर अपराधों में भारतीय मोबाइल नंबरों के दुरुपयोग को रोकना है। जब किसी अकाउंट से जुड़ा सिम कार्ड निकाल दिए जाने के बाद भी वह अकाउंट एक्टिव रहता है, तो उस मैसेजिंग अकाउंट और टेलीकॉम कनेक्शन के बीच का सीधा संबंध कमजोर हो जाता है। इससे धोखाधड़ी वाले अकाउंट चलाने वालों की पहचान करने और साइबर अपराध की जांच करने में मुश्किलें आ सकती हैं।
इस प्रक्रिया से तीन चीज़ें आपस में जुड़ जाती हैं
मैसेजिंग अकाउंट, टेलीकॉम कंपनी द्वारा जारी मोबाइल नंबर और टेलीकॉम ऑपरेटर की 'नो योर कस्टमर' (KYC) प्रक्रिया के जरिए स्थापित की गई यूजर की पहचान। इससे जांचकर्ताओं को मैसेजिंग गतिविधियों और रजिस्टर्ड नंबर से जुड़े टेलीकॉम रिकॉर्ड के बीच संबंध स्थापित करने में मदद मिल सकती है।