
फ्रांस ने ईरान के रिवोल्यूशनरी गार्ड्स पर कमर्शियल रेफ्रिजरेटर और फ्रीजर हैक करने का आरोप लगाया, इससे 15 जगहों पर लगी थी आग
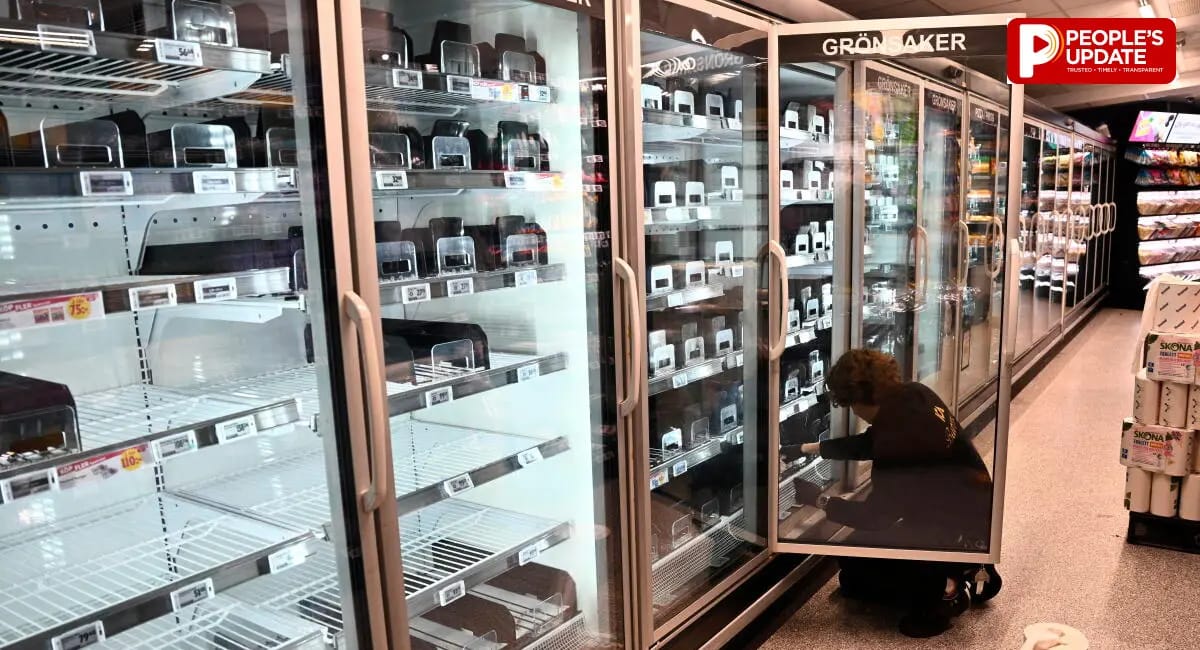
पेरिस। फ्रांसीसी अधिकारियों ने ईरान के रिवोल्यूशनरी गार्ड्स पर देश भर में कमर्शियल रेफ्रिजरेटर और फ्रीजर को बाधित करने वाले साइबर हमलों की साजिश रचने का आरोप लगाया है। इसके साथ ही तेहरान को इसके नतीजों के बारे में चेतावनी दी है। फ्रांसीसी खुफिया और साइबर सुरक्षा एजेंसियों की एक संयुक्त रिपोर्ट में 'शाहिद कावेह' (Shahid Kaveh) को इस हैकिंग अभियान के पीछे बताया गया है। इसे रिवोल्यूशनरी गार्ड्स से जुड़ी एक साइबर आक्रामक इकाई (cyber offensive unit) के रूप में वर्णित किया गया है। रॉयटर्स की रिपोर्ट के अनुसार इसमें तीन सहयोगियों — हामिद रजा लशगरियन, मेहदी लशगरियन और रजा सालारवंद — के नाम भी शामिल हैं।
ईरानी राजदूत को तलब किया, प्रतिबंधों की चेतावनी दी
फ्रांस के विदेश मंत्री जीन-नोएल बैरोट ने कहा कि ईरानी राजदूत को विदेश मंत्रालय में तलब किया गया है। उन्होंने यह भी चेतावनी दी कि इन हमलों को लेकर यूरोपीय संघ ईरान पर और प्रतिबंध लगा सकता है। अक्टूबर की शुरुआत में हुए इन हमलों ने फ्रांस के सैकड़ों सुपरमार्केट को निशाना बनाया गया था, जिससे कोल्ड-स्टोरेज सिस्टम बाधित हो गए। रिपोर्ट के अनुसार पूरे फ्रांस में लगभग 700 कमर्शियल प्रतिष्ठानों को निशाना बनाया गया। हैकरों ने रेफ्रिजरेशन यूनिट्स का तापमान बढ़ा दिया, जिसके कारण कम से कम 15 जगहों पर आग लग गई। प्रभावित जगहों में ज्यादातर सुपरमार्केट थे। हालांकि कसाइयों की छोटी दुकानें, एक बूचड़खाना और खाद्य-प्रसंस्करण कारखाने भी इसकी चपेट में आए।
फर्जी हैकिंग समूहों के नाम पर किया हमला
फ्रांसीसी रिपोर्ट के अनुसार हैकर्स ने कई फर्जी संगठनों के जरिए इस अभियान को अंजाम दिया था। यह सतर्कतावादी हैकिंग समूहों के रूप में सामने आए थे। रॉयटर्स ने जानकारी दी है कि इनमें "साइबरएवेंजर्स" और "साइबर इस्नाद फ्रंट" शामिल हैं। फ्रांसीसी जांचकर्ताओं ने बताया कि उन्होंने रेफ्रिजरेशन सिस्टम को नुकसान पहुंचाने के लिए इस्तेमाल किए गए डिजिटल ढांचे की जांच की। घुसपैठ के पैटर्न की तुलना यूनिट से जुड़ी अन्य कार्रवाइयों से की और हमले के ढांचे में फारसी भाषा के अंशों की पहचान की। इसी आधार पर उन्होंने शाहिद कावेह को इन हमलों से जोड़ा। पेरिस के अभियोजकों ने अलग से कहा कि उन्होंने कथित तौर पर जिम्मेदार लोगों के खिलाफ अंतरराष्ट्रीय गिरफ्तारी वारंट जारी करने की मांग की है।
ब्लड बैंकों को भी बनाया निशाना
अक्टूबर में हुए हमलों के बाद इस महीने हैकिंग की एक और लहर आई, जिसने पूरे यूरोप में 100 से अधिक प्रतिष्ठानों को प्रभावित किया। ताजा घटनाओं ने फ्रांसीसी ब्लड बैंकों द्वारा इस्तेमाल किए जाने वाले रेफ्रिजरेटरों को भी बाधित कर दिया। इससे कर्मचारियों को कुछ रक्त आपूर्ति को वैकल्पिक कोल्ड-स्टोरेज इकाइयों में शिफ्ट करने के लिए मजबूर होना पड़ा।
दूसरे देशों पर भी अलग तरह के हमले किए
ये हमले ईरान के साथ चल रहे उस टकराव से जुड़ी सबसे बड़ी साइबर घटनाओं में से हैं, जिसकी शुरुआत फरवरी में हुई थी। इस टकराव के दौरान हुए अन्य डिजिटल व्यवधानों (डिसरप्शन) में मार्च में लॉस एंजिल्स की ट्रांजिट प्रणाली, जुलाई में अमेरिका के जल उपचार संयंत्रों (water treatment plants) और अगस्त में अमेरिका जा रहे जहाजों पर हुए हमले शामिल हैं। अटलांटिक के दोनों ओर (अमेरिका और यूरोप) की सरकारी एजेंसियां और प्रौद्योगिकी कंपनियां इन घटनाओं की जांच कर रही हैं। इस मामले की जानकारी रखने वाले तीन लोगों के अनुसार माइक्रोसॉफ्ट ने अक्टूबर में कोल्ड-स्टोरेज में की गई तोड़फोड़ के लिए ईरान को जिम्मेदार ठहराया था।